
Le numérique transforme les habitudes de travail
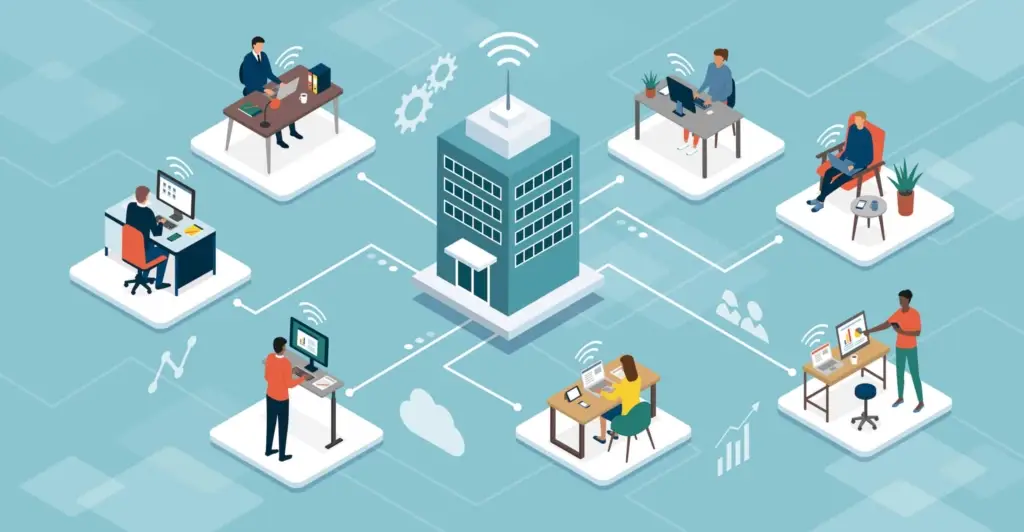
La transformation numérique a profondément modifié les relations professionnelles. Réunions à distance, documents partagés, plateformes collaboratives et démarches administratives en ligne font désormais partie du quotidien de nombreuses entreprises.
Ces outils offrent davantage de souplesse, mais ils entraînent également une multiplication des informations personnelles et professionnelles stockées sur Internet.
Dans les ressources humaines, cette évolution est particulièrement visible. Les services RH manipulent quotidiennement des données sensibles : coordonnées des salariés, contrats de travail, bulletins de paie, informations bancaires ou encore dossiers de recrutement.
Une mauvaise gestion de ces informations peut avoir des conséquences importantes, aussi bien pour les collaborateurs que pour l’organisation.
La protection des données numériques ne concerne donc plus uniquement les équipes informatiques.
Elle devient une responsabilité collective qui implique chaque personne utilisant les outils numériques dans son activité professionnelle.
Des données personnelles exposées à de nouveaux risques
Les habitudes numériques créent parfois des situations à risque sans que les utilisateurs en aient conscience.
Utiliser le même mot de passe pour plusieurs plateformes, enregistrer ses identifiants dans un document non protégé ou transmettre des informations confidentielles par un canal inadapté sont autant de pratiques qui peuvent faciliter une intrusion.
Le problème est d’autant plus important que les cyberattaques ne ciblent pas uniquement les grandes entreprises. Les petites structures, les associations et les cabinets indépendants peuvent également être concernés.
Les cybercriminels exploitent souvent les erreurs humaines plutôt que de chercher directement à contourner des systèmes informatiques complexes.
L’hameçonnage, par exemple, consiste à envoyer un message imitant une communication officielle afin d’inciter son destinataire à communiquer ses identifiants ou à ouvrir une pièce jointe malveillante.
Dans un contexte professionnel, un faux courriel semblant provenir du service RH ou de la direction peut facilement tromper un collaborateur pressé.
Les mots de passe, un élément essentiel de l’hygiène numérique
Les identifiants constituent souvent la première barrière entre les informations confidentielles et les personnes non autorisées. Pourtant, leur gestion reste problématique dans de nombreuses organisations.
La multiplication des comptes professionnels oblige les salariés à retenir un nombre croissant de combinaisons.
Pour gagner du temps, certains choisissent des mots de passe simples, réutilisent les mêmes identifiants ou ajoutent simplement un chiffre à une ancienne combinaison.
Ces habitudes réduisent considérablement la sécurité des comptes. Lorsqu’un service en ligne subit une fuite de données, les identifiants compromis peuvent être testés automatiquement sur d’autres plateformes.
Ce phénomène, appelé credential stuffing, permet aux attaquants d’exploiter la réutilisation des mots de passe.
Une solution consiste à utiliser un gestionnaire de mot de passe, capable de générer et de conserver des identifiants uniques pour chaque service.
L’utilisateur n’a alors plus besoin de mémoriser des dizaines de combinaisons complexes. Il peut également limiter les risques liés aux mots de passe faibles ou réutilisés.
Cette approche présente un intérêt particulier pour les équipes RH, qui utilisent souvent plusieurs logiciels distincts pour gérer les candidatures, les congés, les rémunérations et les dossiers administratifs.
La confidentialité des informations RH ne doit pas être négligée
Les données gérées par les ressources humaines nécessitent une attention particulière. Contrairement à d’autres informations professionnelles, elles concernent directement la vie privée des collaborateurs.
Un dossier de recrutement peut contenir un CV, une adresse personnelle, un numéro de téléphone et des références professionnelles. Un logiciel de paie peut, quant à lui, centraliser des informations bancaires et des données relatives à la rémunération.
L’accès à ces documents doit donc être limité aux personnes qui en ont réellement besoin. Cette logique du moindre privilège permet de réduire les risques de consultation, de modification ou de transmission non autorisée.
Les entreprises doivent également définir des règles précises concernant le stockage et le partage des fichiers.
Un document contenant des informations salariales ne devrait jamais être transmis par un lien public ou conservé durablement sur un appareil personnel non sécurisé.
Le facteur humain reste au cœur de la cybersécurité
Même les outils les plus performants ne peuvent garantir une protection totale si les utilisateurs ne connaissent pas les bonnes pratiques.
La sensibilisation des salariés constitue donc un élément essentiel de toute politique de sécurité numérique.
Les formations peuvent notamment apprendre à reconnaître les courriels suspects, vérifier l’identité d’un expéditeur et signaler rapidement une activité inhabituelle.
Elles doivent également aborder les risques liés aux réseaux Wi-Fi publics, aux appareils partagés et aux connexions depuis des lieux extérieurs à l’entreprise.
Il est préférable de privilégier des sessions courtes et régulières plutôt qu’une formation théorique organisée une seule fois par an.
Des exemples concrets, inspirés de situations professionnelles réelles, permettent aux collaborateurs de mieux comprendre les conséquences de leurs comportements numériques.
Les responsables RH ont ici un rôle important à jouer. En intégrant la sécurité informatique aux procédures d’accueil des nouveaux salariés et aux formations internes, ils contribuent à installer des réflexes durables.
Construire une culture numérique plus responsable
La sécurité des informations ne devrait pas être perçue comme une contrainte supplémentaire imposée aux salariés.
Elle doit faire partie intégrante de l’organisation du travail, au même titre que la confidentialité des échanges ou le respect des procédures internes.
Kit RH : 3 outils pour un cadre d'évaluation commun
Justifier une hausse de salaire ou une évolution exige un cadre d'évaluation clair et partagé. Pour le mettre en place, notre partenaire Lucca met à disposition un kit RH composé de 3 outils : un modèle de politique de rémunération personnalisable, 10 conseils de sa DRH et 3 grilles de compétences pour des évaluations objectives.
Je téléchargeCela suppose de mettre à disposition des équipes des outils adaptés, mais aussi de définir des règles compréhensibles et applicables.
Une politique trop complexe risque d’encourager les contournements, tandis que des consignes simples facilitent leur adoption.
Les entreprises peuvent commencer par réaliser un inventaire des applications utilisées, identifier les données les plus sensibles et vérifier les personnes disposant d’un accès à ces informations.
L’activation de l’authentification multifacteur, la mise à jour régulière des logiciels et la suppression des anciens comptes constituent également des mesures prioritaires.
La gestion des données numériques est devenue un véritable enjeu de confiance dans les relations professionnelles.
Les collaborateurs doivent pouvoir utiliser les outils mis à leur disposition sans exposer inutilement leurs informations personnelles.
Pour les organisations, instaurer de bonnes pratiques de cybersécurité représente aussi une manière concrète de protéger leurs salariés et de renforcer leur responsabilité numérique.